본문으로 건너뛰기
Zerto · Continuous Data Protection & Disaster Recovery Platform

이 솔루션의 국내 GS 인증,
소프트웍스가 직접 취득했습니다

외산 DR 솔루션을 국내 공공 시장에 공급하려면 GS 인증이 필요합니다. 벤더나 총판이 아닌 소프트웍스가 이 인증을 직접 취득해 GS 1등급을 받았으며, 조달청 등록까지 완료했습니다. 제품 공급에 그치지 않고 제품의 동작을 책임지는 위치에서 수행한 작업입니다.

Why Softworks

소프트웍스가 Zerto를 다루는 방식

01

국내 GS 인증을 직접 취득했습니다

해외 벤더의 제품을 국내 인증 체계에 맞춰 시험·검증하고 관련 문서를 작성해 통과시키는 과정은 해당 제품의 동작을 내부 구조까지 파악하고 있어야 가능합니다. 이 인증은 조달청 MAS 등록으로 이어져, 공공기관이 Zerto를 조달로 도입할 수 있는 경로 자체를 소프트웍스가 개설했습니다.

02

전환 훈련까지가 프로젝트 범위입니다

DR 시나리오 설계 → 전환 절차서 작성 → 실제 전환 훈련 수행 → 결과 보고서 제출 순서로 진행하며, 훈련에서 도출된 문제를 반영해 절차서를 갱신하는 단계까지 포함합니다.

03

랜섬웨어 복구를 DR 시나리오에 포함합니다

Zerto는 실시간 IO 패턴 분석으로 비정상 암호화 동작을 감지해 체크포인트에 태깅합니다. 소프트웍스는 이 기능을 “알림” 단계에서 종료하지 않고, 감염 직전 시점 복구 절차와 사고 후 포렌식용 격리 검증 환경까지 설계에 포함합니다.

04

망분리 환경 DR 구축 경험이 있습니다

인터넷망·업무망이 분리된 공공·금융 인프라에서 In-House DR과 Remote DR을 모두 구축해 왔습니다. 망분리 환경의 DR은 복제 경로와 통제 지점 설계가 관건입니다.

05

DR 자원을 유휴로 두지 않는 구성을 설계합니다

Zerto는 복구 시점까지 DR 측 컴퓨팅 자원이 필요 없는 구조입니다. 이 특성을 활용해 DR 사이트 자원을 개발·검증 용도로 병행 활용하는 구성을 제안합니다.

06

마이그레이션 도구로도 활용합니다

데이터센터 이전, 하이퍼바이저 전환, 클라우드 이행에서 Zerto 복제를 전환 수단으로 사용해 다운타임을 최소화합니다. VMware 대안 검토 시 HPE VME 등 타 하이퍼바이저 전환 경로와 연결됩니다.

Scope of Work

진단부터 운영까지, 소프트웍스가 맡는 범위

Assess

진단

업무 중요도 분류 (BIA) · 업무별 RPO / RTO 목표 수립 · 규제 요건 검토

Design

설계

DR 사이트 구성 · 보호 그룹(VPG) 설계 · 복제 대역폭 산정 · 전환·복귀 시나리오

Build

구축

Zerto 구축 및 복제 구성 · 초기 동기화 · 전환 절차서 작성

Drill

훈련

실제 전환 훈련 수행 · 문제점 도출 및 절차 개선

Operate

운영

복제 상태 모니터링 · 정기 훈련 대행 · 시나리오 갱신

Knowledge Base

목표를 네 개의 수치로 환산한 뒤 설계합니다

“RPO를 얼마로 설정하시겠습니까”라는 질문으로 설계를 시작하면 결론에 이르지 못합니다. 소프트웍스는 목표 복구 시점과 복구 시간을 회선 대역폭 · 저널 용량 · 호스트 여유 자원 · 보존 기간이라는 네 개의 수치로 환산한 뒤 설계에 착수합니다. 저널 용량은 견적 단계에서 추정하지 않고 실측 데이터로 역산합니다.

  • BIA 기반 등급화설계 착수 전 업무별 중단 허용 시간 구분
  • 실측 기반 저널 산정변경률 실측 후 보존 기간으로 역산
  • 전환 훈련 결과서실측 복구 시간을 보고서로 제출
  • 망분리 DR 구축 이력In-House · Remote DR 모두 수행

축적된 자산

  • 업무 중요도 분류(BIA) 양식
  • 업무 등급별 목표 복구 시점 · 복구 시간 기준표
  • 변경률 실측 기반 복제 대역폭 산정 시트
  • 저널 용량 역산 산식 (변경률 × 보존 기간)
  • 보호 그룹 경계 설계 패턴 (업무 흐름 단위)
  • 전환 절차서 및 복귀 절차서 표준
  • 전환 훈련 시나리오 및 결과 보고 양식
  • 이기종 전환 선행 요건 체크리스트
  • 규제 대응 리포트 산출 항목표
Field Issues

현장에서 자주 마주치는 6가지 문제

현장에서 생기는 문제소프트웍스의 해법
“DR 구성은 되어 있으나 실제로 전환해 본 적이 없습니다”연 1~2회 전환 훈련을 대행하고 실측 복구 시간을 보고서로 제출합니다. 훈련에서 도출된 문제를 반영해 절차서를 갱신하는 단계까지가 수행 범위입니다
“업무별 목표 복구 시점 기준이 없습니다”업무 영향 분석으로 등급을 구분하고 등급별 보호 수준을 차등 설계합니다. 목표를 회선 · 저널 용량 · 호스트 자원이라는 수치로 환산한 뒤 구성을 확정합니다
“여러 VM으로 구성된 업무가 서로 다른 시점으로 복구됩니다”보호 그룹 단위로 묶어 데이터스토어와 호스트가 달라도 같은 시점으로 복구되도록 구성합니다. 그룹 경계를 VM 목록 대신 업무 흐름 기준으로 설정하는 것이 관건입니다
“랜섬웨어는 DR 범위 밖이라고 생각하고 있습니다”복제 경로상에서 이상 암호화를 판정해 해당 체크포인트에 표시를 남깁니다. 탐지 시점이 복구해야 하는 구간의 길이를 결정하므로, 감염 직전 시점 복구와 격리 검증 환경 구성까지 절차에 포함합니다
“DR 회선 비용이 감당되지 않습니다”전량을 전송하지 않고 변경 블록만 압축해 전송합니다. 변경률을 실측해 대역폭을 산정하고 업무 등급별로 복제 정책을 차등 적용합니다
“다른 하이퍼바이저로 전환하고 싶으나 되돌릴 방법이 없을지 우려됩니다”이기종 전환의 제약은 복제 구성에서 발생하지 않고 게스트 측 선행 요건에서 발생합니다. 해당 요건 목록을 계약 전에 확인하고, 전환 기간에도 기존 사이트의 보호를 유지해 복귀 경로를 확보합니다

“DR 구성은 되어 있으나 실제로 전환해 본 적이 없습니다”

운영 복제를 유지한 상태로 격리망에서만 기동하는 구성

“여러 VM으로 구성된 업무가 서로 다른 시점으로 복구됩니다”

여러 호스트에 흩어진 VM을 서비스 경계로 묶은 보호 그룹과 그룹별 차등 목표

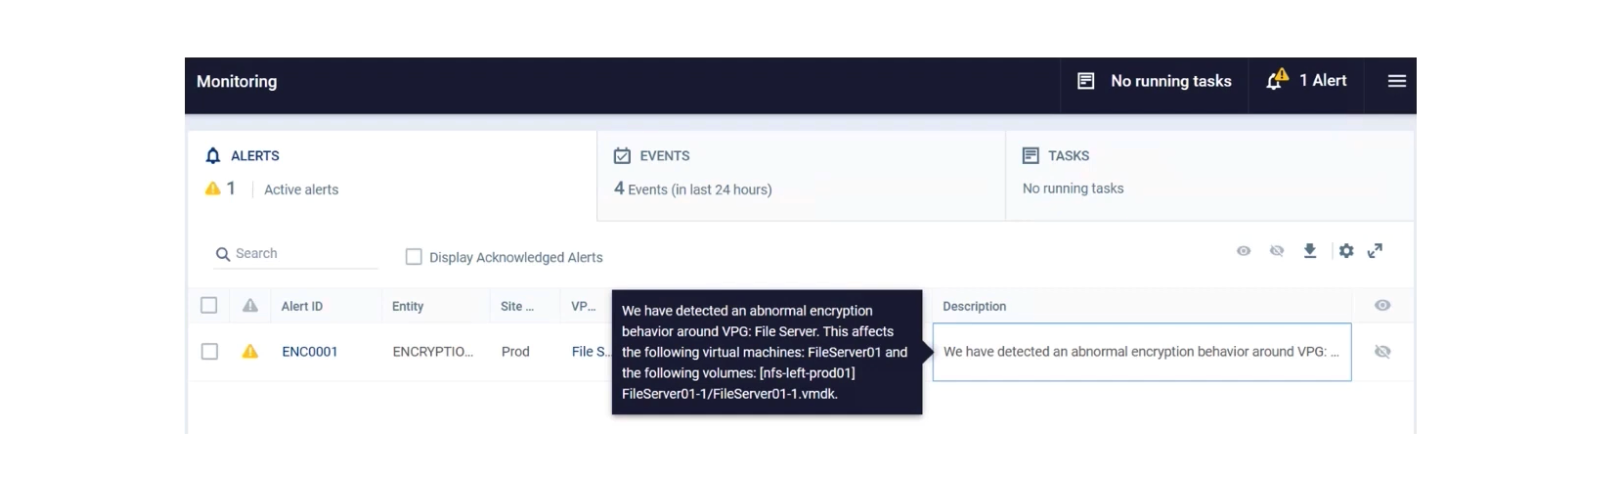
“랜섬웨어는 DR 범위 밖이라고 생각하고 있습니다”

비정상 암호화 감지 시 해당 보호 그룹의 VM · 볼륨까지 표시되는 알림 화면
백업 수행 시점과 무관하게 암호화 발생 시점에 이루어지는 탐지

“다른 하이퍼바이저로 전환하고 싶으나 되돌릴 방법이 없을지 우려됩니다”

보호를 유지한 상태로 수행하는 이기종 전환
Vendor Insight

HPE Zerto 제공 자료로 보는 재해복구

백업 계층만으로 구성할 때 남는 공백

백업은 데이터를 보관하는 계층이며, 재해복구는 서비스를 다시 가동하는 계층입니다. 아래는 벤더 자료에 제시된 백업 기반 구성의 한계치입니다.

  • 12~24시간백업 기반 구성의 목표 복구 시점 (마지막 백업 이후의 변경은 복구 대상에서 제외)
  • 최대 4시간스냅샷을 병행해도 남는 손실 구간 (주기를 줄이면 스토리지 부담 증가)
  • 32~56시간랜섬웨어 사고에서 마지막 비오염 시점까지의 거리
  • 16~18일백업 기반 볼트에서 전량 복구하는 데 걸린 시간

동일 환경을 CDP 구조로 전환한 경우

  • 5~15초복구 체크포인트 생성 주기쓰기 순서 그대로 저널에 기록
  • 4시간 전마지막 비오염 시점32~56시간 대비 대폭 단축
  • 2시간전량 복구 시간동일 환경의 백업 기반 볼트 16~18일 대비
  • 5 Mbps최소 복제 대역폭변경 블록만 압축·암호화해 전송

쓰기 한 건이 복제되는 경로

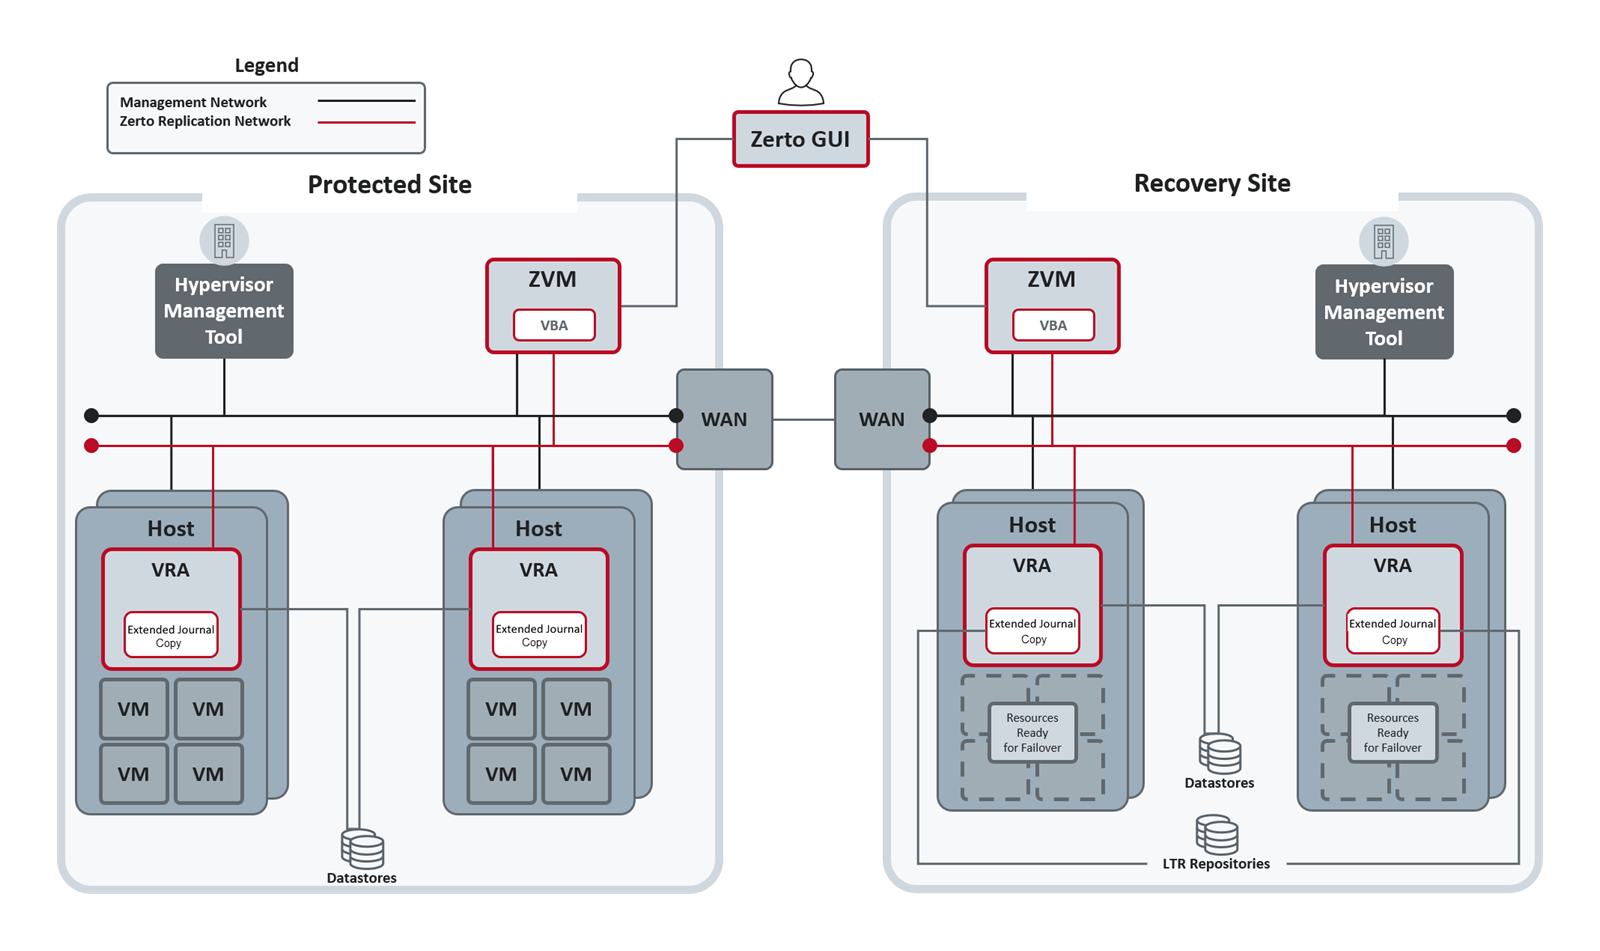
게스트 운영체제에는 어떤 구성요소도 설치하지 않습니다. 하이퍼바이저를 지나는 쓰기를 가로채 복제하므로 운영체제나 애플리케이션 종류와 무관하게 동일한 방식으로 동작합니다.

보호 사이트와 복구 사이트, 호스트별 복제 엔진, 관리·복제 네트워크의 분리 구조
  • 가로채기게스트 에이전트 없이 쓰기 복제
  • 기록저널에 순서 그대로 기록
  • 묶기업무 단위 정합성 확보
  • 검증운영 무중단 전환 검증

계층별로 방지하는 사고 유형

  • 초 단위재해복구 (CDP)서비스 중단과 근접 시점 손실을 방지합니다
  • 일 단위백업장기 보관과 개별 항목 복구를 담당합니다
  • 보존 기간불변 사본삭제와 암호화로부터 최종 사본을 보호합니다

콘솔에 표시되는 수치

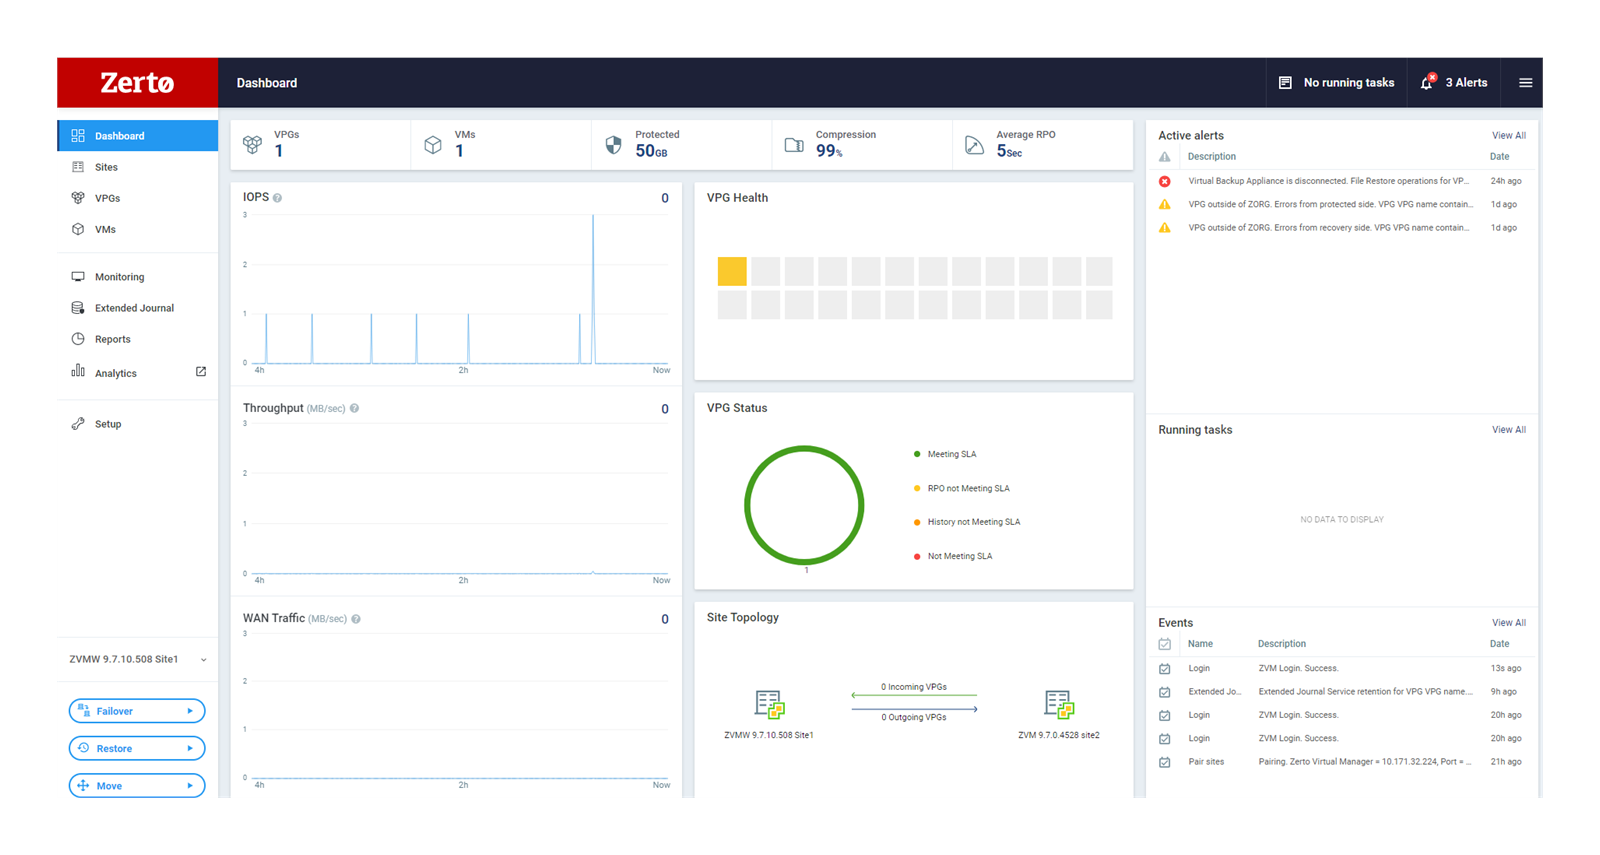
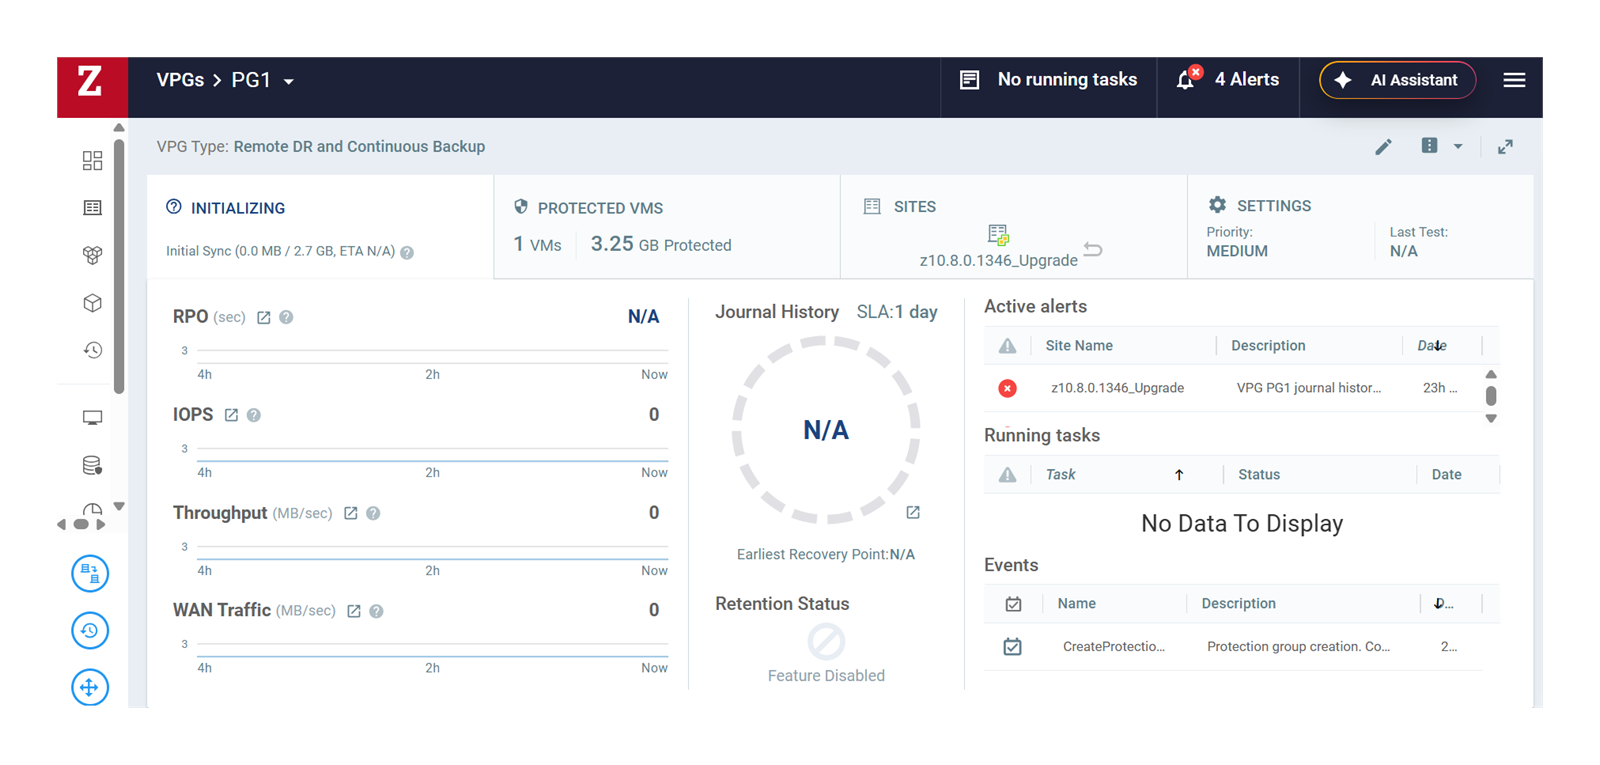
아래는 Zerto 공식 제품 문서에 공개된 콘솔 화면입니다. 이 수치가 계약서에 명시한 목표치와 일치하는지 확인하는 것이 운영의 기준입니다.

  • 대시보드
    대시보드

    복제 지연을 초 단위로 확인합니다

    보호 그룹 수 · 보호 용량 · 압축률 · 평균 복제 지연이 한 화면에 표시됩니다. 소프트웍스는 구축 시점에 각 값의 정상 범위를 정의해 두고, 범위를 벗어난 경우 원인이 회선인지 스토리지인지를 먼저 판별합니다.

  • 보호 그룹
    보호 그룹

    보호 그룹별로 복구 가능 범위가 다르게 표시됩니다

    저널 보존 기간과 현재 확보된 복구 시점, 장기 보존 상태가 그룹 단위로 표시되므로, 업무 등급별로 다르게 설정한 목표를 이 화면에서 그대로 확인할 수 있습니다.

현장에서 먼저 확인하는 항목

구분기능설명
회선대역폭은 추정하지 않고 실측합니다변경률을 실측해 필요한 대역폭을 산출합니다. 전체 스냅샷 대신 변경 블록만 전송하므로 산정 기준이 백업과 다릅니다.
저널보존 기간이 저널 용량을 결정합니다저널은 무한정 축적되지 않고 보존 기간만큼만 유지되며, 오래된 시점부터 밀려 나가는 회전 구조입니다. 복구 가능 범위가 곧 보존 기간입니다.
보호 그룹그룹 경계를 업무 흐름 단위로 설정합니다VM 목록 기준으로 묶으면 복구 시점이 어긋납니다. 어느 VM까지가 하나의 업무에 해당하는지를 먼저 정의해야 합니다.
이기종 전환선행 요건을 계약 전에 확인합니다제품의 지원 범위와 현장에서의 전환 가능 여부 사이에는 게스트 측 선행 요건이 존재합니다. 부팅 방식과 드라이버 조건이 여기에 해당합니다.

출처수치 출처는 HPE Zerto 제품 기술 자료 및 표준 제안서입니다. 복구 시간과 비오염 시점은 벤더가 제시한 특정 규모 사례(300 VM · 300TB) 기준이며 고객 환경에 따라 달라집니다. 도식과 화면은 Zerto 공식 제품 문서(Zerto Knowledge Portal)에 공개된 자료이며, 고객 환경의 화면이 아닙니다.

Components

Zerto를 구성하는 여섯 가지 요소

쓰기 한 건이 가로채진 뒤 저널에 기록되고 업무 단위로 묶여 검증을 거쳐 복구되기까지의 구조입니다. 각 계층에서 소프트웍스가 결정하는 사항을 함께 정리했습니다.

01

복제 엔진

게스트 운영체제에는 어떤 구성요소도 설치하지 않습니다

각 호스트에 배치된 복제 엔진이 하이퍼바이저를 지나는 쓰기를 스토리지에 도달하기 전에 가로챕니다. 게스트 운영체제에 에이전트를 설치하지 않으므로 운영체제나 애플리케이션 종류와 무관하게 동작하며, 스냅샷을 생성하지 않아 운영 성능에 영향을 주지 않습니다.
스토리지 도달 이전에 쓰기를 가로채는 구조
소프트웍스가 하는 일

호스트별 복제 엔진의 자원 배분과 배치를 설계합니다. 쓰기를 가로채는 위치가 다른 복제 제품과 다르므로, 기존 방식과의 비교 검토가 필요한 경우 이 구조를 근거로 설명합니다.
02

저널

저널은 무한정 축적되지 않고 보존 기간 단위로 회전합니다

가로챈 쓰기는 순서 그대로 저널에 기록되고 5~15초마다 복구 체크포인트가 생성됩니다. 저널은 무한정 축적되지 않고 보존 기간만큼만 유지되며 오래된 시점부터 밀려 나가므로, 보존 기간이 곧 복구 가능 범위가 됩니다.

보존 기간만큼 확보되는 복구 가능 범위
소프트웍스가 하는 일

저널 용량은 추정하지 않고 변경률을 실측해 역산하며, 보존 기간이 변경되면 변경 시점에 재산정합니다. 업무 등급별로 보존 기간을 다르게 설정해 용량과 비용의 균형을 맞춥니다.

03

보호 그룹

보호 그룹을 업무 흐름 단위로 구성합니다

여러 호스트에 흩어진 VM을 하나의 보호 그룹으로 묶으면 데이터스토어와 호스트가 달라도 같은 시점으로 복구됩니다. 그룹마다 다른 목표 복구 시점을 설정할 수 있으며, 한 VM을 여러 그룹에 포함할 수도 있습니다.

여러 호스트에 흩어진 VM을 서비스 경계로 묶은 보호 그룹과 그룹별 차등 목표
소프트웍스가 하는 일

도입의 성패는 설치 작업보다 그룹 경계의 구분 기준에서 결정됩니다. 어느 VM까지가 하나의 업무에 해당하는지를 먼저 정의하고, 업무 등급에 따라 그룹별 목표를 차등 적용합니다.

04

이상 탐지

복제 경로상에서 이상 암호화를 판정합니다

복제되는 쓰기의 패턴을 실시간으로 분석해 비정상 암호화 동작을 판정하고 해당 체크포인트에 표시를 남깁니다. 탐지는 백업 수행 주기와 무관하게 암호화 발생 시점에 이루어지므로 복구해야 하는 구간이 짧습니다.

암호화 발생 시점에 이루어지는 탐지
암호화 발생 시점에 이루어지는 탐지
소프트웍스가 하는 일

탐지 결과를 알림 단계에서 종료하지 않고, 감염 직전 시점을 찾는 절차와 사고 후 분석용 격리 환경 구성까지 DR 절차서에 포함합니다. 탐지 이후의 판단 주체와 판단 항목도 함께 정의합니다.

05

불변 사본

특정 시점 사본을 오브젝트 스토리지로 내보냅니다

저널의 특정 시점을 추출해 오브젝트 스토리지에 불변 상태로 저장합니다. 운영 디스크를 그대로 복사하는 방식과 달리 운영에 부하를 주지 않으며, 보존 기간 내에는 관리자 권한으로도 삭제할 수 없습니다.

저널 시점을 추출해 오브젝트 스토리지에 불변 저장
소프트웍스가 하는 일

3-2-1-1-0 원칙을 어느 계층에서 충족하는지 문서에 명시합니다. 재해복구 사본과 장기 보관 사본은 대응하는 사고 유형이 다르므로, 두 계층을 혼용하지 않고 각각의 역할을 분리해 설계합니다.

06

전환 검증

운영을 중단하지 않고 복구 대상을 실제로 기동합니다

운영 네트워크와 분리된 격리 네트워크에서 복구 대상을 기동합니다. 테스트 중에도 운영 사이트의 복제는 계속 수행되며, 테스트 과정에서 발생하는 쓰기는 별도 영역에 기록되므로 운영 데이터에 영향을 주지 않습니다.

운영 복제를 유지한 상태로 격리망에서만 기동하는 구성
소프트웍스가 하는 일

훈련은 연 1~2회 대행하며 실측 복구 시간을 보고서로 제출합니다. 훈련에서 도출된 문제를 반영해 절차서를 갱신하는 단계까지가 수행 범위이며, 복구 가능 여부는 보고서로 증명합니다.

References

구축 사례

고객 구분수행 사업적용 범위
공공 · 공단In-House DR 구축망분리 인프라 서버 (인터넷망 + 업무망) 80VM
금융 · 은행Remote DR 구축모바일 업무 + 디지털워크플레이스 업무 30VM
금융 · 상호금융기관Remote DR 구축디지털뱅킹시스템 구축에 따른 DR 센터 구성 15VM
공공 · 기금관리기관Remote DR 구축망분리 인프라 서버 재해복구 30VM
Operation & Support

구축 이후에도 같은 팀이 맡습니다

  • 복제 상태 24×7 모니터링
  • 정기 전환 훈련 대행
  • DR 시나리오 연 1회 갱신
  • 장애 시 전환 실행 지원
  • GS 인증 기반 조달 재계약 지원

글로벌 기술 리더의 솔루션과 소프트웍스의 구축·운영 역량을 결합해 고객의 디지털·AI 전환 환경을 제공합니다.

재해복구, 전환 훈련으로 증명하십시오

업무 중요도 분류와 복구 목표의 수치화부터 함께 시작합니다.

도입·컨설팅 문의 →